
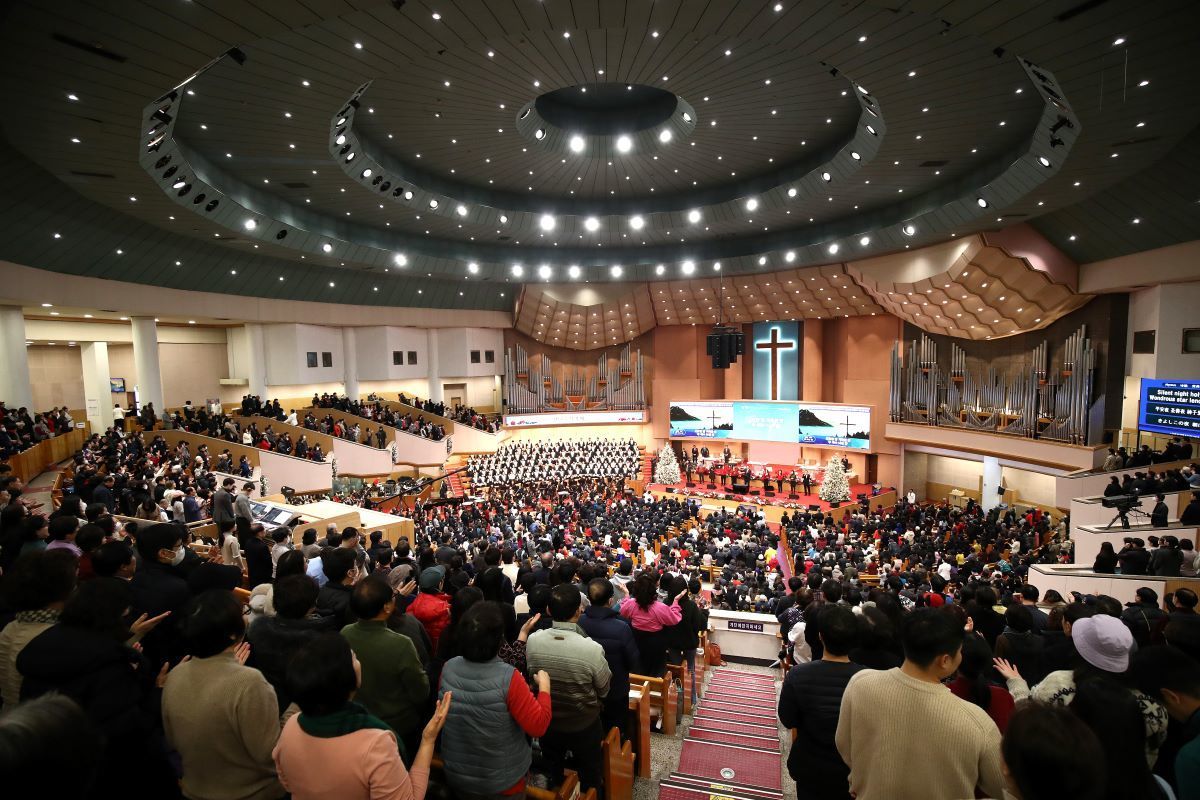
Une cyberattaque contre des méga-églises coréennes pourrait avoir exposé 850 000 membres
Des cyberattaques présumées contre deux méga-églises coréennes, dont celle qui est considérée comme la plus grande église du monde, pourraient avoir révélé les données personnelles de centaines de milliers de personnes inscrites sur leurs listes de membres, suggère une analyse.
La société Oasis Security a annoncé cette semaine avoir trouvé des enregistrements d’attaques et des informations de compte liées à l’église Yoido Full Gospel et à l’église SaRang de Séoul sur un serveur étranger.
L’analyse initiale a indiqué que les données liées à 850 000 membres de l’église Yoido Full Gospel Church pourraient être compromises, rapporte Reuters.
Dans un communiqué publié mercredi, l’Église Yoido Full Gospel a déclaré avoir été informée de la violation par l’Agence coréenne de sécurité Internet et de sécurité mardi après-midi. Les données comprennent les noms et les dates de naissance des membres. Certains dossiers contiennent également des numéros de téléphone, des adresses et des numéros d’identification nationaux. Ces détails supplémentaires figuraient dans un journal des modifications apportées aux entrées d’adhésion.
Le pasteur principal Lee Young-hoon a déclaré qu’il ressentait « un profond sentiment de responsabilité pour avoir suscité l’inquiétude de nos membres à la suite de cet incident, et je m’en excuse sincèrement ».
« Dès que nous avons eu connaissance des circonstances entourant l’incident, l’Église a travaillé avec les autorités compétentes et les spécialistes de la cybersécurité pour identifier la méthode d’intrusion et l’étendue des dégâts, tout en prenant des mesures pour prévenir tout dommage supplémentaire », a déclaré Lee dans un communiqué, selon le Korea Times.
Les enregistrements des cyberattaques suggèrent que les pirates ont utilisé des outils d’IA. Oasis a noté l’existence de « sous-agents » et de rapports d’attaque automatisés. Les sous-agents sont des programmes d’assistance qu’un modèle d’IA lance pour gérer des parties distinctes d’une tâche. Le rôle d’AI dans les attaques contre les églises reste flou.
« Le dossier contenait 2 629 changements de numéros d’enregistrement de résident, 3 964 changements de numéros de téléphone et 7 202 changements d’adresses », a déclaré Yoido dans une déclaration écrite.
Depuis la violation, l’église a bloqué l’accès extérieur à ses systèmes, modifié les mots de passe de ses serveurs et commencé à informer les personnes susceptibles d’être concernées.
Yoido prévoit d’installer un nouveau pare-feu, un filtre qui empêche le trafic indésirable d’entrer dans un réseau, et d’embaucher des sociétés de sécurité pour rechercher d’autres points faibles pendant que les notifications sont diffusées.
Une autre méga-église de Séoul, l’église SaRang, est elle-même confrontée à une attaque présumée. La violation de SaRang concernerait les dossiers d’environ 89 000 fidèles et de 286 membres du personnel, dont le pasteur principal.
Les journaux d’attaque suggèrent que les données SaRang ont été prises en août. L’église a formé une équipe d’intervention d’urgence et a signalé la violation aux autorités. Il a déclaré qu’il prenait des mesures supplémentaires pour découvrir ce qui s’est passé et empêcher que cela ne se reproduise.
Les deux églises ont déclaré qu’elles menaient une enquête. Ni l’un ni l’autre n’a déterminé comment les attaquants ont pénétré dans ses systèmes.
Yoido est une congrégation pentecôtiste affiliée aux Assemblées de Dieu. Le pasteur David Yonggi Cho l’a fondée en 1958. L’église tire son nom de Yeouido, une île de la rivière Han à Séoul où se trouve son principal sanctuaire. Les Assemblées de Dieu considèrent Yoido comme la plus grande congrégation du monde.
L’église SaRang est une congrégation presbytérienne du sud de Séoul. Le pasteur Ok Han-hum l’a fondé en 1978.
La Corée du Sud attribue à chaque résident un numéro d’enregistrement de résident à 13 chiffres ; les six premiers chiffres correspondent à la date de naissance du titulaire. Les banques, les opérateurs téléphoniques et les bureaux gouvernementaux utilisent ce numéro pour vérifier l’identité d’une personne, et la loi sud-coréenne limite les circonstances dans lesquelles les organisations peuvent le collecter.
En vertu de la loi sud-coréenne sur la protection des informations personnelles, les organisations doivent informer les personnes lorsque leurs données personnelles ont été divulguées.
En septembre, Oasis Security a trouvé les données sur un serveur en dehors de la Corée du Sud tout en retraçant les adresses Internet liées à des attaques présumées. Le serveur détenait également des enregistrements d’attaques et des détails de comptes liés aux deux églises.
Les violations présumées de l’église font suite à de récents piratages de banques commerciales sud-coréennes qui ont exposé les informations personnelles des clients. Le président Lee Jae Myung a déclaré mardi que certains de ces incidents montraient des signes d’utilisation de l’IA.
La Shinhan Bank est l’un des prêteurs auprès desquels les autorités sud-coréennes enquêtent sur un piratage présumé assisté par l’IA. Les médias locaux ont indiqué que la violation avait révélé les noms, numéros de téléphone, revenus annuels et limites de prêt d’environ 25 000 clients. Le régulateur financier du pays a lancé une inspection d’urgence sur place.
